

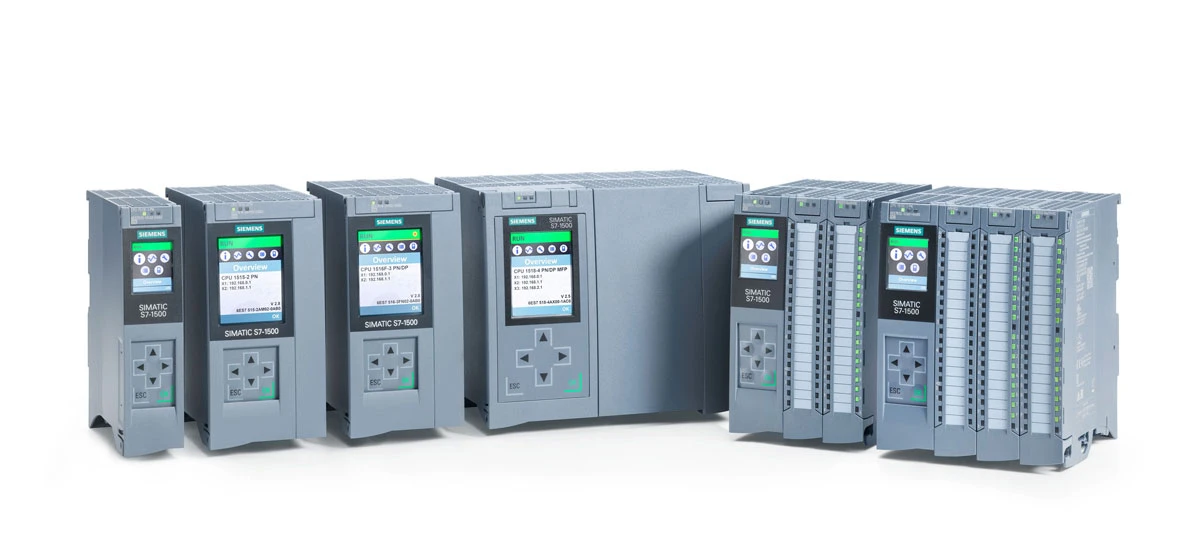
In de industriële wereld van vandaag vormen Siemens PLC (Programmable Logic Controllers) de ruggengraat van veel productie- en productiesystemen. Deze apparaten besturen kritische processen, van assemblagelijnen tot stroomdistributie. Maar naarmate industriële netwerken steeds meer met elkaar verbonden raken, nemen de cyberbeveiligingsrisico's van Siemens PLC toe. Hackers en kwaadwillende actoren richten zich op deze systemen om de bedrijfsvoering te verstoren, gegevens te stelen of financiële schade te veroorzaken. Deze gids leidt u door de essentiële best practices voor cyberbeveiliging van Siemens PLC om uw industriële netwerk te beschermen. We bespreken de belangrijkste risico's, praktische stappen om uw Siemens PLC te beveiligen en waarom deze maatregelen belangrijk zijn voor uw bedrijf.
Belangrijkste risico's voor Siemens PLC in industriële netwerken
Voordat u in oplossingen duikt, is het belangrijk om de belangrijkste bedreigingen voor uw Siemens PLC te begrijpen. Als u deze risico's kent, kunt u uw beveiligingsinspanningen daar richten waar ze het meest nodig zijn. Hieronder staan de belangrijkste risico's die de cyberveiligheid van Siemens PLC in gevaar kunnen brengen.
Malware- en ransomware-aanvallen op Siemens PLC
Malware (schadelijke software) en ransomware behoren tot de grootste bedreigingen voor Siemens PLC-systemen. Met name ransomware versleutelt uw PLC-gegevens en -systemen, waardoor u losgeld moet betalen om weer toegang te krijgen. Sommige aanvallen zijn bijvoorbeeld gericht op de software die wordt gebruikt om Siemens PLC te programmeren en te monitoren en verspreiden zich via geïnfecteerde USB-drives of gecompromitteerde netwerkverbindingen. Zodra een Siemens PLC is geïnfecteerd, kan de productie volledig stilvallen, wat tot enorme financiële verliezen leidt. Daarom is bescherming tegen malware een kernonderdeel van de cyberbeveiliging van Siemens PLC.
Ongeautoriseerde toegang tot Siemens PLC-systemen
Een ander groot risico is ongeoorloofde toegang. Dit gebeurt wanneer iemand die geen toegang zou moeten hebben, toegang krijgt tot uw Siemens PLC of het netwerk ervan. Het kan een voormalige medewerker zijn met oude inloggegevens, een hacker die zwakke wachtwoorden raadt, of iemand die fysiek toegang heeft tot het PLC-apparaat. Ongeautoriseerde toegang stelt aanvallers in staat PLC-instellingen te wijzigen, processen te verstoren of gevoelige operationele gegevens te stelen. Dit risico wordt groter als uw Siemens PLC zonder de juiste beveiligingsmaatregelen met internet is verbonden.
Best practices voor Siemens PLC-cyberbeveiliging
Nu u de belangrijkste risico's kent, gaan we de praktische best practices op het gebied van cyberbeveiliging van Siemens PLC verkennen. Deze stappen zijn ontworpen om praktisch en eenvoudig te implementeren te zijn, zelfs voor kleine tot middelgrote industriële activiteiten. Het volgen van deze richtlijnen zal uw industriële netwerkbeveiliging voor Siemens PLC aanzienlijk versterken.
Houd de Siemens PLC-firmware bijgewerkt
Een van de eenvoudigste en meest effectieve cyberbeveiligingsstappen van Siemens PLC is het up-to-date houden van uw PLC-firmware. Siemens brengt regelmatig firmware-updates uit om beveiligingsproblemen op te lossen en de prestaties te verbeteren. Kwetsbaarheden in verouderde firmware zijn een veelvoorkomend toegangspunt voor hackers. Om dit te doen, moet u firmware-updates altijd rechtstreeks downloaden van de officiële Siemens-website.-Gebruik nooit-bronnen van derden. Maak voordat u gaat updaten een back-up van uw PLC-programma en test de update in een niet-productieomgeving om onderbrekingen te voorkomen. Deze praktijk pakt rechtstreeks de kwetsbaarheidsbeperking van Siemens PLC aan en houdt uw systemen beschermd tegen nieuwe bedreigingen.
Implementeer sterke toegangscontrole voor Siemens PLC
Bepalen wie toegang heeft tot uw Siemens PLC is van cruciaal belang voor cyberbeveiliging. Begin met het gebruik van sterke, unieke wachtwoorden voor alle PLC-accounts. Vermijd eenvoudige wachtwoorden zoals 'password123' of standaardgegevens (Siemens PLC wordt vaak geleverd met standaardwachtwoorden die hackers goed kennen). Schakel meer-factorauthenticatie (MFA) in als uw Siemens PLC-systeem dit ondersteunt-dit voegt een extra beveiligingslaag toe door een tweede vorm van verificatie te vereisen, zoals een code die naar uw telefoon wordt verzonden. Volg bovendien het ‘least privilege’-principe: geef werknemers alleen de minimale toegang die ze nodig hebben om hun werk te doen. Een onderhoudsmedewerker heeft bijvoorbeeld geen volledige beheerderstoegang tot de PLC nodig. Dit helpt ongeautoriseerde wijzigingen te voorkomen en vermindert het risico op interne bedreigingen. Leren hoe u Siemens PLC kunt beschermen tegen cyberdreigingen begint vaak met het beveiligen van de toegang tot het systeem zelf.
Gebruik netwerksegmentatie voor Siemens PLC-beveiliging
Netwerksegmentatie betekent het opdelen van uw industriële netwerk in kleinere, afzonderlijke secties. Dit is een belangrijke beveiligingsmaatregel van Siemens PLC, omdat deze de verspreiding van een cyberaanval beperkt. Scheid uw Siemens PLC-systemen bijvoorbeeld van uw kantoornetwerk en internet. Als een hacker toegang krijgt tot uw kantoornetwerk, kan deze niet eenvoudig uw PLC's bereiken. Gebruik firewalls en routers om deze segmenten te creëren en het verkeer daartussen te controleren. U kunt ook virtuele lokale netwerken (VLAN's) gebruiken om Siemens PLC-apparaten te isoleren. Zorg ervoor dat alleen het noodzakelijke verkeer is toegestaan van en naar het PLC-segment-blokkeer alle andere onnodige verbindingen. Deze praktijk beschermt niet alleen uw Siemens PLC, maar verbetert ook de algehele beveiliging van uw industriële netwerk.
Voer regelmatig beveiligingsaudits uit voor Siemens PLC
Regelmatige beveiligingsaudits zijn essentieel voor het behoud van een sterke Siemens PLC-cyberbeveiliging. Een audit omvat het controleren van uw PLC-systemen, netwerk en beveiligingsbeleid om kwetsbaarheden te vinden. U kunt interne audits uitvoeren of een externe-expert inhuren met ervaring op het gebied van industriële cyberbeveiliging. Let tijdens een audit op zwakke wachtwoorden, verouderde firmware, ongeautoriseerde toegangspunten en verkeerd geconfigureerde netwerkinstellingen. Maak na de audit een rapport met aanbevelingen om eventuele problemen op te lossen. Plan audits minimaal één keer per jaar, of vaker als uw industriële processen veranderen of als er een grote cyberveiligheidsdreiging bestaat. Deze proactieve stap helpt u risico's voor te blijven en zorgt ervoor dat uw Siemens PLC-best practices op het gebied van beveiliging worden gevolgd.
Train personeel op het gebied van Siemens PLC Cybersecurity
Uw werknemers zijn een van uw grootste troeven bij het beschermen van uw Siemens PLC-maar ze kunnen ook een zwakke schakel zijn. Veel inbreuken op de cyberbeveiliging vinden plaats als gevolg van menselijke fouten, zoals het klikken op een phishing-e-mail of het gebruik van een geïnfecteerde USB-stick. Daarom is het zo belangrijk om uw personeel te trainen op het gebied van cyberbeveiliging van Siemens PLC. Leer uw medewerkers phishing-e-mails te herkennen (die vaak doen alsof ze afkomstig zijn van Siemens of andere vertrouwde bronnen), vermijd het gebruik van persoonlijke USB-drives op industriële computers en meld verdachte activiteiten. Bied praktische training- over het gebruik van Siemens PLC-beveiligingsfuncties, zoals wachtwoordbeheer en toegangscontrole. Regelmatige opfriscursussen zorgen ervoor dat cyberbeveiliging voor uw team top of mind blijft. Deze training is een belangrijk onderdeel van de industriële netwerkbeveiliging voor Siemens PLC, omdat het uw personeel in staat stelt uw systemen te helpen beschermen.
Waarom Siemens PLC-cyberbeveiliging belangrijk is voor industriële activiteiten
U vraagt zich misschien af waarom de cyberbeveiliging van Siemens PLC de tijd en moeite waard is. Het antwoord is simpel: een inbreuk op uw Siemens PLC kan verwoestende gevolgen hebben voor uw bedrijf. Ten eerste kan dit ongeplande downtime veroorzaken. Als uw PLC in gevaar komt, stopt de productie en verliest u geld elke minuut dat uw activiteiten worden stopgezet. Ten tweede kan een inbreuk uw reputatie schaden. Klanten en partners kunnen het vertrouwen verliezen in uw vermogen om uw systemen veilig te houden. Ten derde kan het leiden tot juridische en regelgevende problemen. Veel industrieën hanteren strikte regels over gegevensbeveiliging en industriële veiligheid, en een inbreuk kan leiden tot boetes of juridische stappen. Ten slotte kan een inbreuk uw werknemers in gevaar brengen. Als uw PLC veiligheidssystemen bestuurt (zoals nooduitschakelingen), kan een cyberaanval de veiligheid op de werkplek in gevaar brengen. Investeren in de cyberbeveiliging van Siemens PLC is een investering in de toekomst van uw bedrijf.
Alles samen: uw Siemens PLC-cyberbeveiligingsplan
Nu u de best practices kent, is het tijd om uw eigen Siemens PLC-cyberbeveiligingsplan op te stellen. Begin met het beoordelen van uw huidige beveiligingssituatie-identificeer uw Siemens PLC-apparaten, hun huidige firmwareversies en eventuele bestaande beveiligingsmaatregelen. Geef vervolgens prioriteit aan de best practices op basis van uw grootste risico's. Als u bijvoorbeeld uw firmware al een tijdje niet heeft bijgewerkt, zou dat uw eerste stap moeten zijn. Implementeer vervolgens de praktijken één voor één, te beginnen met de meest kritische. Tot slot moet u uw plan regelmatig herzien en bijwerken naarmate er nieuwe bedreigingen opduiken en uw bedrijf groeit. Houd er rekening mee dat de cyberbeveiliging van Siemens PLC een voortdurend proces is en geen eenmalige taak-.
Door deze best practices voor cyberbeveiliging van Siemens PLC te volgen-door de firmware up-to-date te houden, krachtige toegangscontrole te implementeren, netwerksegmentatie te gebruiken, regelmatige audits uit te voeren en uw personeel op te leiden- kunt u het risico op een cyberaanval op uw industriële netwerk aanzienlijk verminderen. Het beschermen van uw Siemens PLC gaat niet alleen over het veilig houden van uw systemen; het gaat erom dat u uw bedrijf draaiende houdt, dat uw medewerkers veilig zijn en dat uw klanten u vertrouwen. Begin vandaag nog met het implementeren van deze stappen om uw industriële netwerk en uw Siemens PLC-systemen te beveiligen.


